Bij Msquad helpen we organisaties dagelijks om hun bedrijfsprocessen slimmer en efficiënter in te richten met behulp van Microsoft-cloudoplossingen.
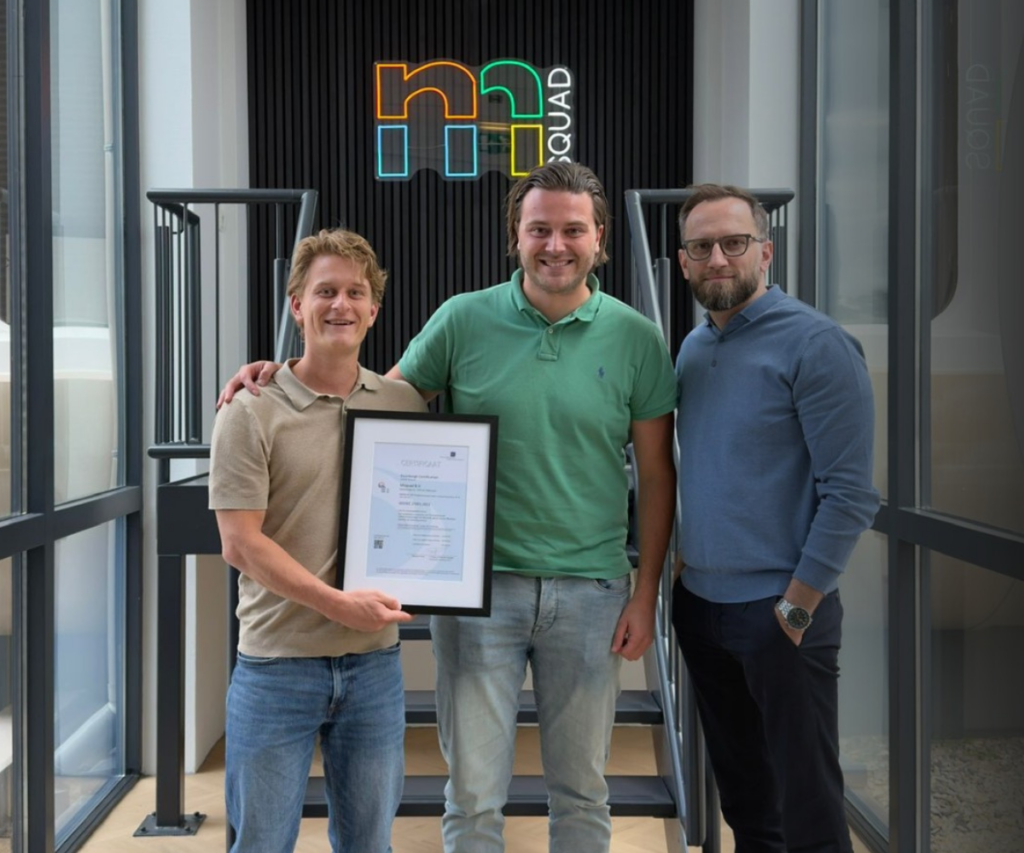
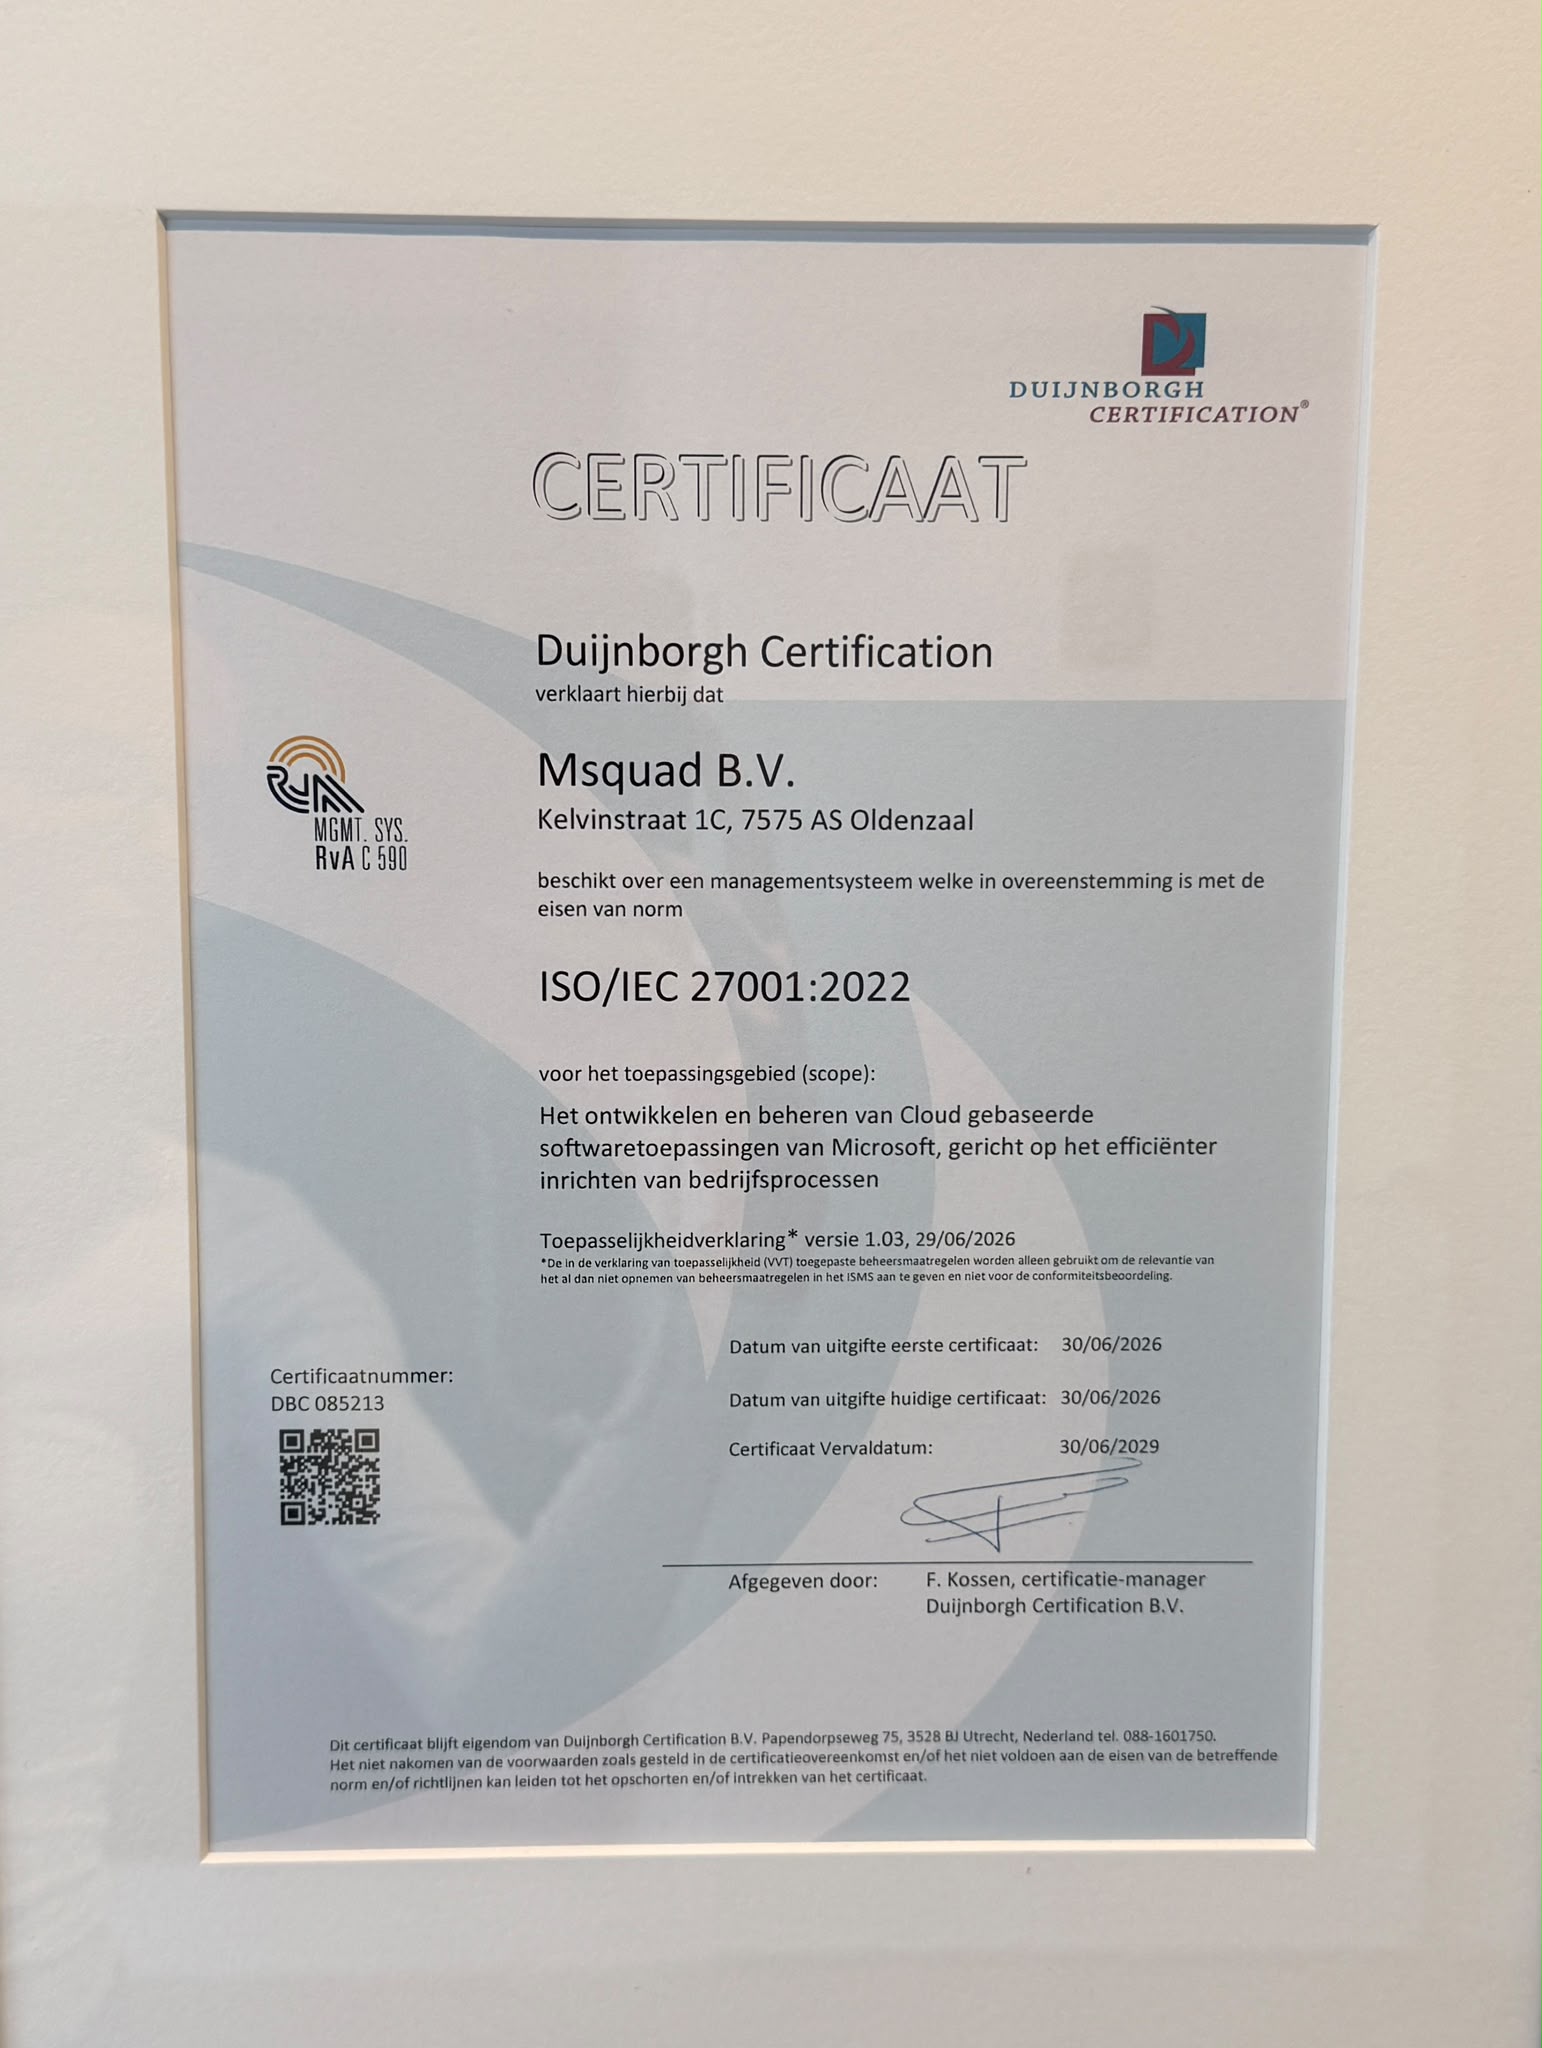
Met trots kunnen we melden dat Msquad ISO 27001 gecertificeerd is. Hiermee laten we zien dat we op een gestructureerde manier omgaan met informatiebeveiliging, risico’s beheersen en continu werken aan het verbeteren van onze processen.
Ons doel met ISO 27001
Het doel van ons Information Security Management System, kortweg ISMS, is het beschermen van klantdata, het beheersen van risico’s en het voldoen aan de eisen van ISO 27001.
Msquad streeft naar continue bescherming van de vertrouwelijkheid, integriteit en beschikbaarheid van informatie. Dat betekent dat we zorgvuldig omgaan met gegevens, risico’s inzichtelijk maken en passende maatregelen nemen om informatie goed te beschermen.
Informatiebeveiliging is integraal onderdeel van onze bedrijfsvoering.
Waarom dit belangrijk is
Met de invoering van ISO 27001 tillen we onze informatiebeveiliging naar een hoger niveau. De certificering zorgt voor meer transparantie binnen onze organisatie en helpt ons om processen continu en gestructureerd te verbeteren.
Door heldere en gedocumenteerde werkwijzen kunnen we onze dienstverlening verder optimaliseren. Niet alleen technisch, maar ook organisatorisch. Zo weten klanten, medewerkers en partners beter waar ze aan toe zijn.
Gestructureerd
Transparant
Aantoonbaar
De scope van ons ISMS
Het ISMS is van toepassing op informatiebeveiliging in relatie tot het ontwikkelen en beheren van cloudgebaseerde softwaretoepassingen van Microsoft, gericht op het efficiënter inrichten van bedrijfsprocessen.
Daarbij kijken we niet alleen naar de techniek, maar ook naar de processen en werkwijzen die nodig zijn om informatie zorgvuldig te verwerken en te beschermen. Denk aan duidelijke verantwoordelijkheden, passende toegangsrechten, het beheersen van risico’s en het periodiek beoordelen van onze werkwijze.
Zo is informatiebeveiliging niet beperkt tot één onderdeel van onze dienstverlening, maar geïntegreerd in de manier waarop we onze oplossingen ontwikkelen, beheren en verbeteren.
Informatiebeveiliging in onze dagelijkse praktijk
ISO 27001 gaat voor ons niet alleen over beleid en documentatie. Informatiebeveiliging komt terug in de manier waarop we software ontwikkelen, met klantdata omgaan, toegang tot informatie beheren en risico’s beoordelen.
Daarom werken we met duidelijke werkwijzen en verantwoordelijkheden. Zo maken we informatiebeveiliging onderdeel van het dagelijkse werk, in plaats van iets waar alleen tijdens een audit naar wordt gekeken.
Veilig ontwikkelen
Toegang & recht
Risicobeheersing
Beleid & werkwijzen
ISO 27001 IS GEEN EINDPUNT
Continue verbetering
ISO 27001 is voor ons geen eenmalige certificering, maar een manier van werken. We blijven onze processen, maatregelen en werkwijzen beoordelen en verbeteren, zodat informatiebeveiliging meegroeit met onze organisatie en dienstverlening.
Voor klanten betekent dit dat informatiebeveiliging structureel onderdeel is van hoe wij werken: van zorgvuldig omgaan met informatie tot het ontwikkelen en beheren van Microsoft-cloudoplossingen.
Informatiebeveiliging blijft in beweging. Wij dus ook.
Wil je meer weten, ons informatiebeveiligingsbeleid opvragen of bespreken wat onze certificering voor jouw organisatie betekent?